
密评时代已来,通达OA如何帮助客户“顺利通关”?
近期,我们明显感受到一个变化:咨询密评的客户越来越多,项目落地节奏也越来越快。
但在实际沟通中,很多客户知道密评必须做,却不知道从哪下手:是先改系统,还是先选密码机?方案阶段要注意什么?测评时又该准备哪些材料?更担心的是,一步走错,后期返工,既耽误时间,又增加成本。基于近期多个一线项目的实战复盘,我们把这套从需求梳理到验收交付的全流程经验整理出来,希望能帮正在或即将面对密评的客户少走弯路。
需要说明的是:密评能否通过,最终取决于系统实际整改情况和第三方测评机构的现场评估。我们能做的,是帮客户把该做的功课做在前面,把能避的坑提前避开。
一、密评不是“可选项”,而是“必答题”
很多客户第一次听到“密评”,第一反应是:这是不是又一项额外合规负担?
但从政策层面看,密评早已不是“要不要做”的问题,而是“必须做、什么时候做、怎么做”的问题。
《密码法》《商用密码管理条例》明确要求,政务信息系统、关键信息基础设施、等保三级及以上系统等须开展商用密码应用安全性评估。未定级但承载重要业务的系统,建议参照三级密码应用要求推进,具体以主管部门要求为准。
更关键的是,密评结果可能直接影响项目审批、验收与运维经费安排。《国家政务信息化项目建设管理办法》明确,不符合密码应用和网络安全要求的系统,不得新建、改建、扩建,并可能影响运行维护经费。
而且,密评不是一次性动作。它贯穿系统规划、建设、运行、应急全生命周期。已建系统如果不满足要求,需要先进行密码改造,再纳入定期评估。
一句话:密评不是“及格万岁”,而是“合规底线 + 风险控制”。
二、密评到底评什么?四个层面,一个都不能少
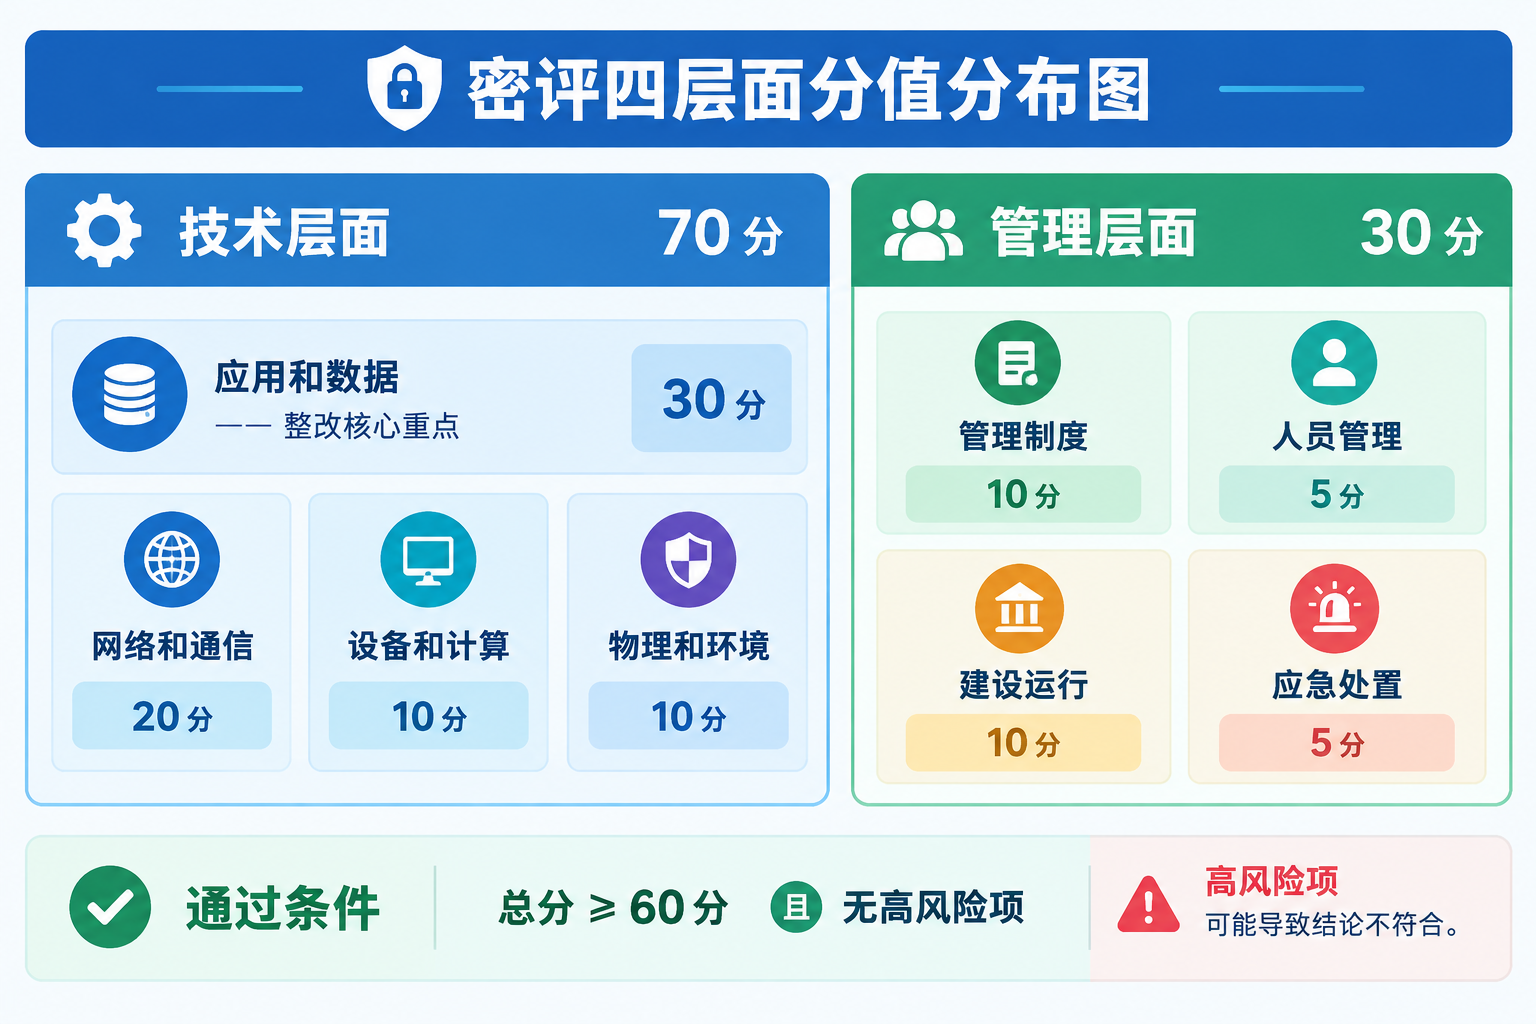
密评的评估框架可以概括为:技术层面70分 + 管理层面30分。
技术层面包括:物理和环境、网络和通信、设备和计算、应用和数据。管理层面包括:管理制度、人员管理、建设运行、应急处置。
其中,应用和数据层面分值最高,为30分,是整改投入重点;网络和通信为20分,与国密SSL、通道安全直接相关。
通过密评需同时满足两个条件:
•量化得分 ≥ 60分;
•无高风险项。
如果存在高风险项,无论得分多高,结论都可能被判定为“不符合”。
这意味着,密评不是简单“刷分”,而是得分关 + 风险关双线达标。
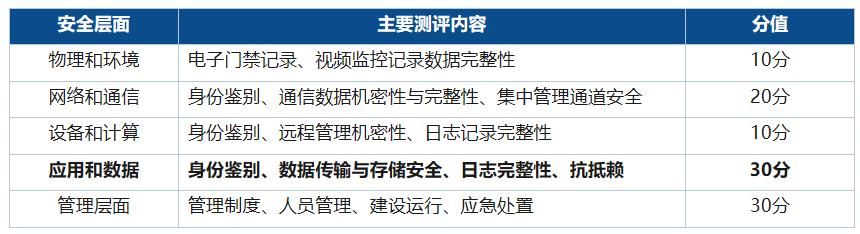
表1 密评四个安全层面分值分布
三、客户最常见的三个高频风险点
在多个项目实战中,我们发现客户最容易在以下三个地方踩坑。
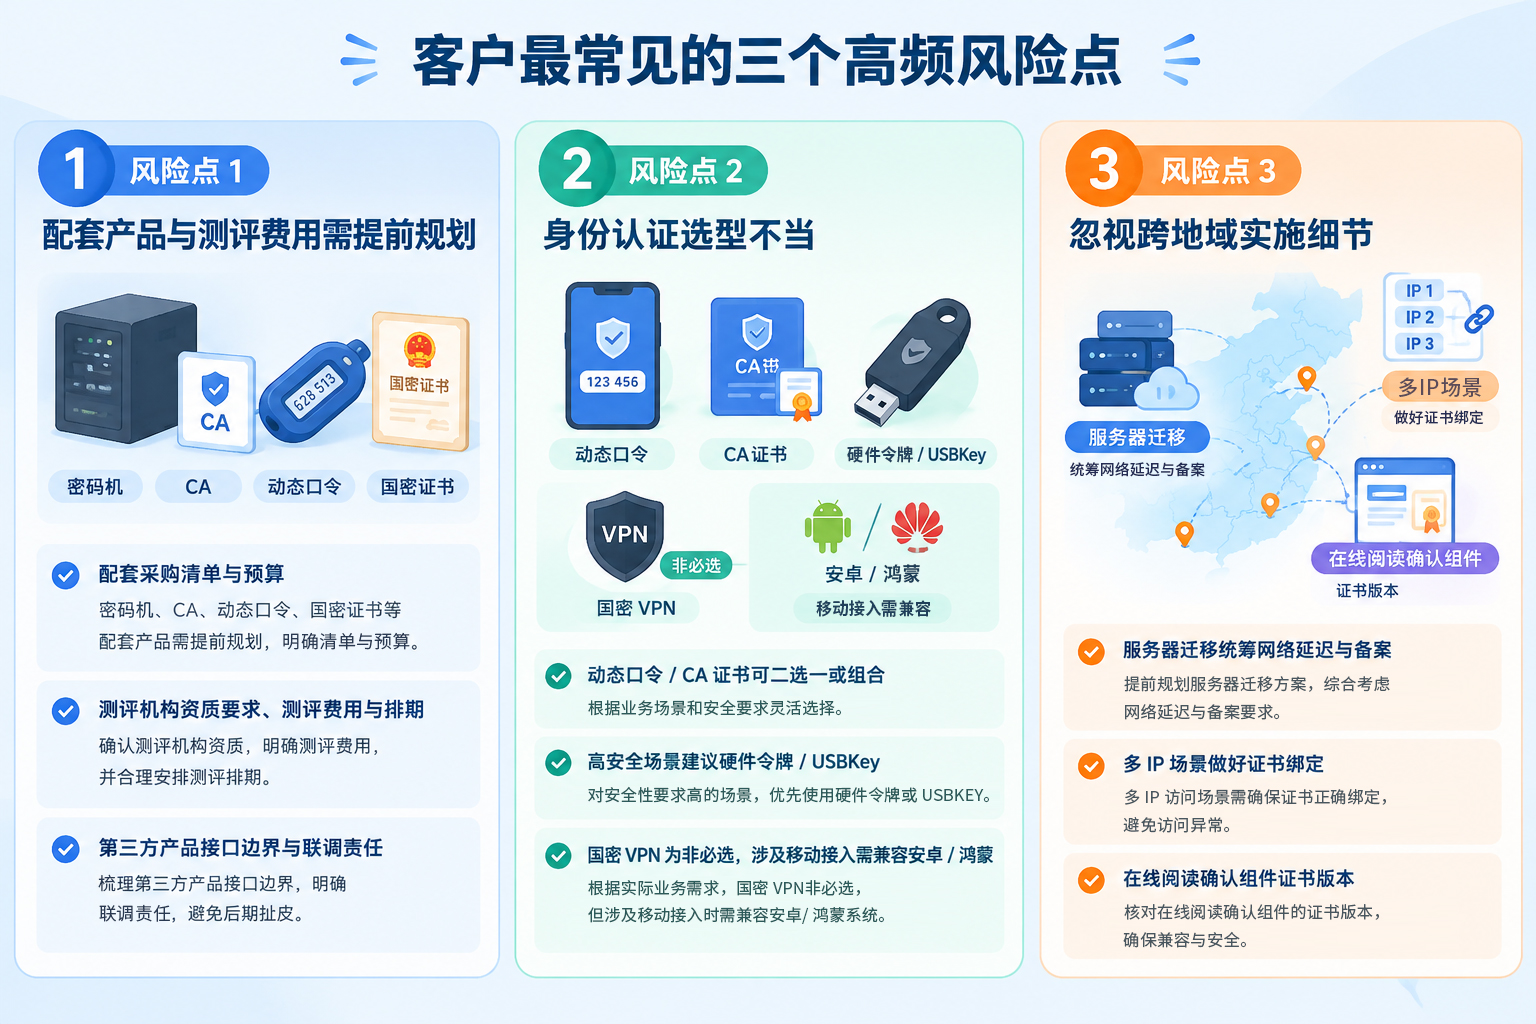
风险点1:配套产品与测评费用需提前规划
密评不是单一软件改造,通常会涉及多类第三方产品和服务。甲方需针对服务器密码机、签名验签服务器、CA服务、动态口令、国密证书等配套内容单独采购或单独付费。如果前期预算未列支、采购边界不清晰,容易导致实施阶段反复协调、工期延长。
同时,测评机构须为经国家密码管理部门认可的商用密码检测机构,具备相应密评资质。测评服务需单独计费,并提前确认测评机构排期。建议在立项和方案设计阶段就明确:
• 密码机、CA、动态口令、国密证书等配套采购清单与预算;
• 测评机构资质要求、测评费用与排期;
• 第三方产品接口边界与联调责任。
把这些前置工作做扎实,才能避免“方案做完才发现预算没列、机构没定、排期排不上”的被动局面。
风险点2:身份认证选型不当
动态口令和CA证书是常见方案,可二选一或组合实施。高安全场景下,动态口令建议使用硬件令牌;CA证书方案建议配合USBKey等硬件载体,降低凭证被复制风险。
如果选用国密VPN,还需提前确认安卓与鸿蒙双端兼容性。注意:国密VPN属于非必选模块,应按客户实际需要单独立项,不影响其余必选改造独立实施。
建议:认证方式按安全等级选择,动态口令/CA证书可二选一或组合;VPN按需选配。
风险点3:忽视跨地域实施与证书适配细节
服务器跨地域迁移,需统筹网络延迟、合规备案及灾备方案。多IP场景下,证书需绑定多IP;在线阅读链路需核查组件对当前国密证书版本的支持情况。
建议:迁移前完成证书与兼容性核验,把联调风险前移。
这些细节看似不起眼,却往往是项目延期、返工甚至验收失败的“隐形杀手”。
四、从需求到验收:密评项目的五个阶段
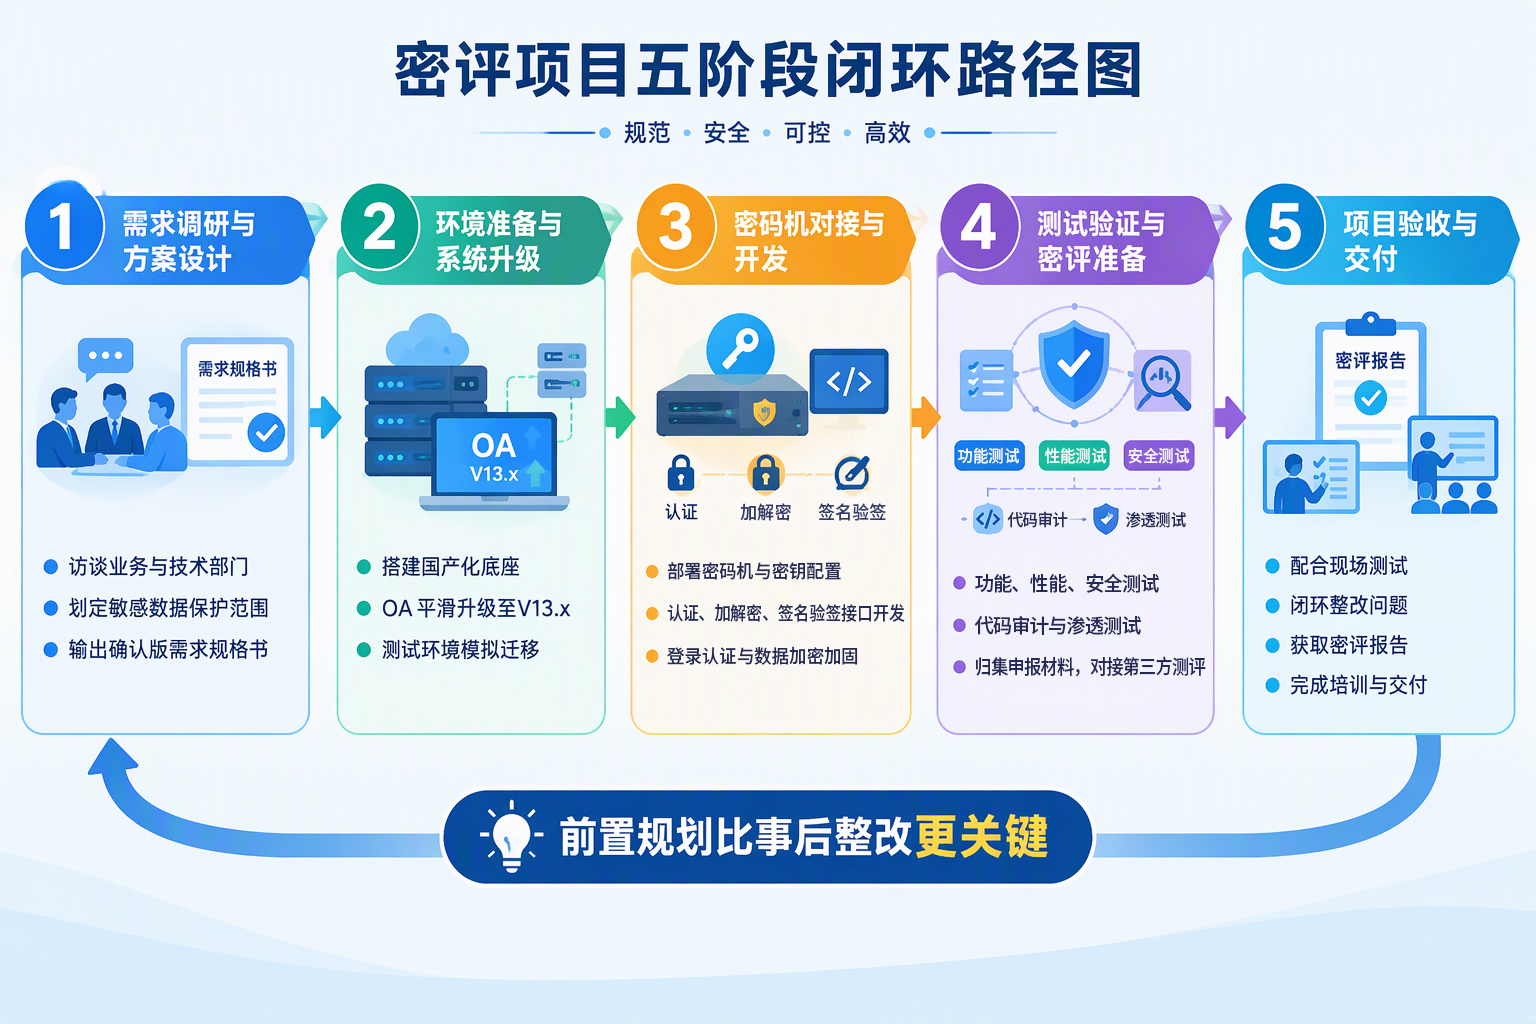
基于多个项目的成功交付经验,我们总结出一套可复用的密评项目建设路径,分为五个阶段。
阶段一:需求调研与方案设计
深入访谈业务与技术部门,明确敏感数据范围与核心保护环节,确定密码机品牌、国密算法及认证模式,输出《需求规格书》与双方确认文件。
阶段二:环境准备与系统升级
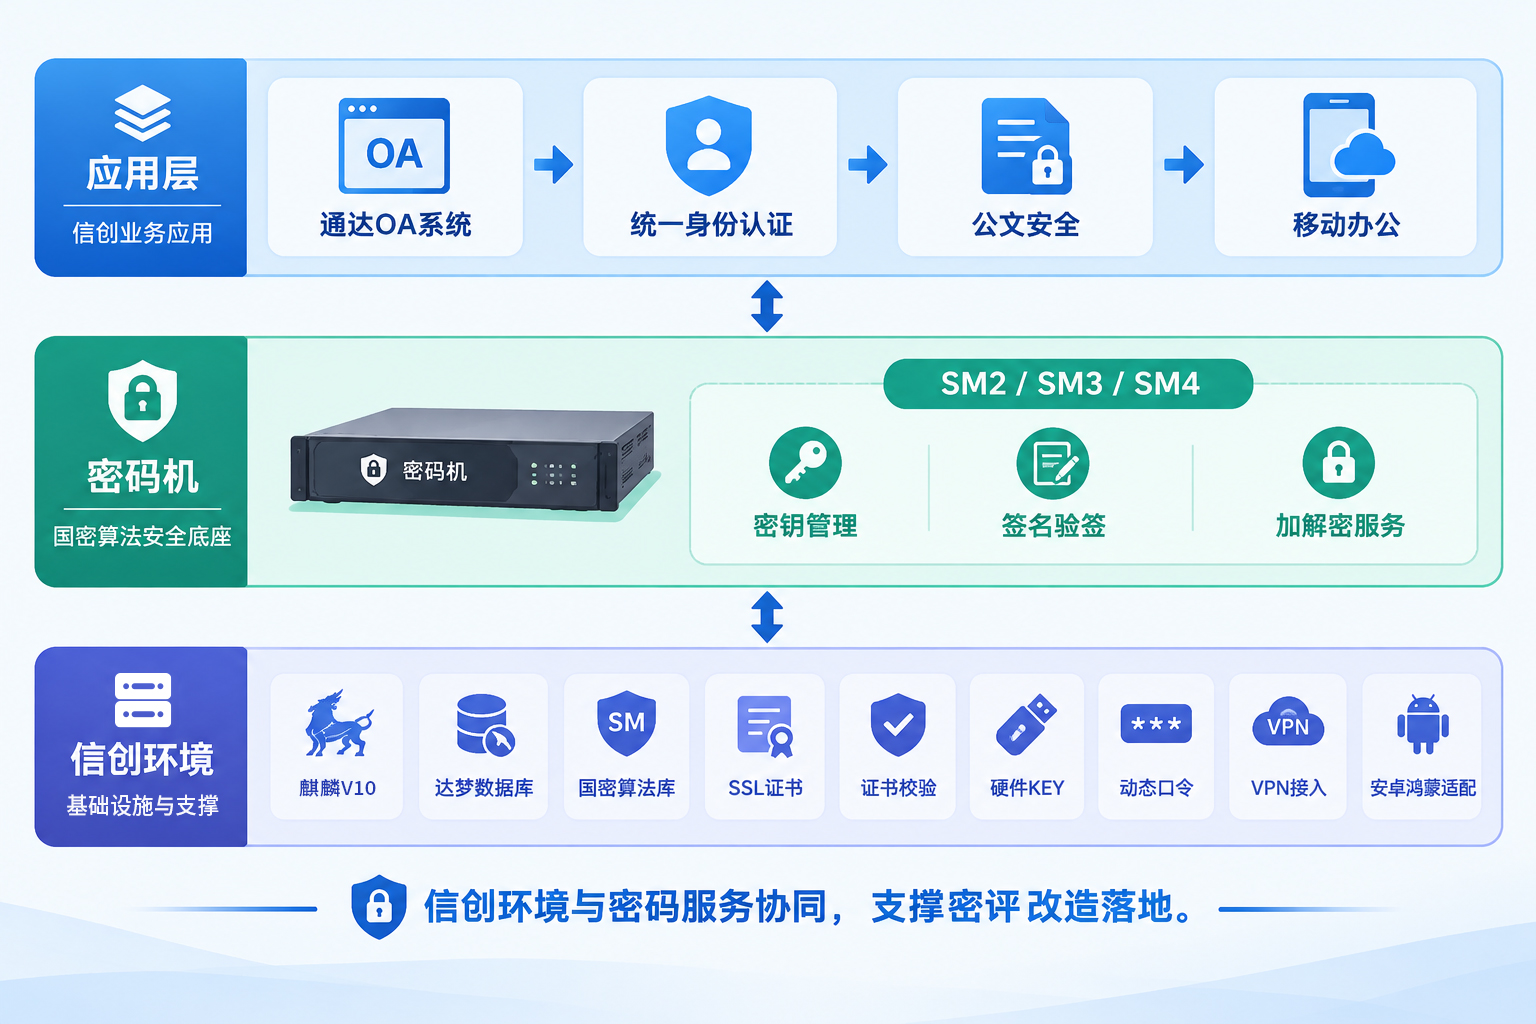
搭建麒麟V10、达梦数据库等国产化底座,完成系统向V13.x的平滑升级,并在隔离测试环境中完整模拟数据迁移全流程,确保生产迁移零差错。
阶段三:密码机对接与开发
完成密码机硬件部署与密钥配置,开发用户认证、数据加解密、文档签名验签等核心接口,实现OA系统与密码机的无缝通信。登录模块集成动态口令/CA认证,核心数据加密存储,公文流转安全加固,移动端APP同步适配。
阶段四:测试验证与密评准备
覆盖功能、性能、安全三大测试维度,按项目规模开展并发与性能测试,开展代码审计与渗透测试,整理全套申报材料,正式邀请具备资质的第三方测评机构进场评估。
阶段五:项目验收与交付
配合专业机构完成现场测试与问题整改,取得《商用密码应用安全性评估报告》,移交系统环境及全套项目资产,并开展管理员与用户分角色培训,提供上线后持续技术支持。
五个阶段环环相扣,前置规划比事后整改更关键。
五、近期项目密集落地,密评已进入“刚需期”
近期这类项目明显增多,这本身就是一个重要的市场信号。密评已进入密集落地期,不再是“未来趋势”,而是“当下刚需”。
从我们近期交付的项目来看,密评需求正在全面铺开:
•某企业核心业务系统:对接商用密码机,部署SM2数字证书与动态口令双重认证,实现身份鉴别和数据传输、存储的机密性与完整性保护。
•某行业单位业务系统:按对应等级密码应用要求完成信创环境适配,并通过第三方商用密码应用安全性评估。
从政务到企业,从OA到数据中台,从单点改造到全链路安全,密评正在成为信息系统建设的重要合规环节。
六、为什么选择通达OA?
在密评项目中,通达OA的优势不仅在于产品本身,更在于我们对密评全流程的深刻理解。
我们懂政策。从密评政策解读到合规红线把控,帮助客户在方案设计阶段就避开“雷区”,减少后期整改成本。
我们懂技术。全面支持SM2/SM3/SM4国密算法,无缝对接主流密码机,兼容麒麟OS、达梦数据库等信创环境,支持动态口令、硬件KEY等多种认证方式。
我们懂交付。从需求调研到验收交付,五阶段闭环管控,范围、进度、质量、风险四维管理,确保项目高效、合规落地。
我们更懂客户。无论是企业核心系统改造,还是行业监管合规建设,我们都能提供贴合业务场景的密码应用解决方案,实现“业务零中断、数据无损迁移、安全无感防护”。
七、密评合规,通达助力顺利通关
密评合规,从来不是一次简单的产品采购,而是一场涉及算法替换、系统改造、流程重建和测评对接的系统工程。
通达OA密评解决方案,正是围绕这条主线展开:
从国密算法全面替换,到多因素认证身份加固;从数据传输与存储全链路加密,到需求调研、环境准备、密码机对接、测试验证、验收交付五阶段闭环管控——每一步,都指向同一个目标:让组织的密评合规建设可控、可溯、可落地。
如果贵单位正在为密评路径不清、方案选型拿不准、迁移改造风险高、测评准备无从下手而困扰,欢迎拨打400-818-0505。
我们会结合您的系统现状和业务场景,给出一套真正贴合实际的密评项目定制化解决方案。


 京公网安备 11010802032296号